An AI saying “I found a vulnerability” means nothing unless it can prove it.
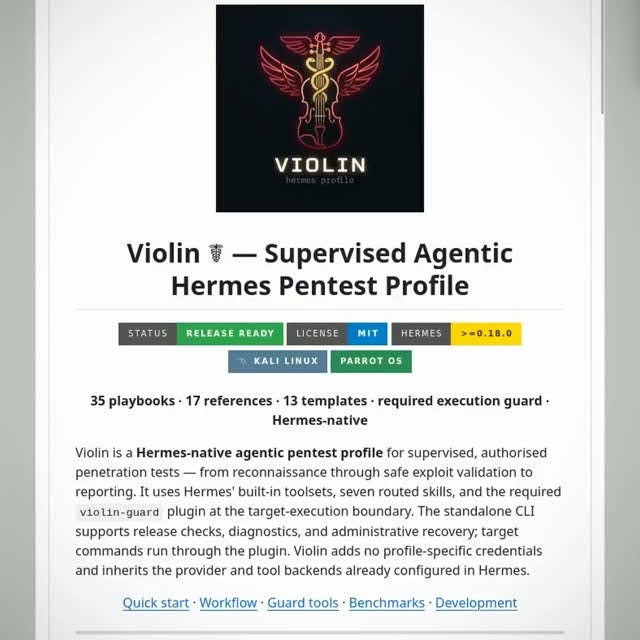
Violin gives you a structured way to run authorized penetration tests using an AI agent, but with strict guardrails so it doesn't just guess. The coolest part? It forces the AI to back up every finding with reproducible proof before it will even let you report it, meaning no more hallucinated vulnerabilities. It acts like a strict supervisor, checking its work against a set of playbooks for things like web app flaws or API issues. If you’re running security tests with AI, this is the difference between a helpful assistant and a reckless one. It’s not about speed; it’s about trust.
Open source: strategic-automation/violin
Follow for more open source project drops.
#CyberSecurity #Pentesting #InfoSec #AIAgents #RedTeam
Transcription
Violin vous donne une manière structurelle pour faire des tests de penetration en utilisant un agent AI, mais avec des rails strictes, donc ce n'est pas juste d'imaginer. La plus coolant partie, c'est l'AI pour réunir tout ce qu'il y a avec la preuve reproducible avant qu'il vous réprime, ce qui signifie qu'il n'y a pas de plus de vulnérabilité. Il s'agit d'un superviseur strict, checkant son travail contre un set de playbooks pour des choses comme les flots de web ou les issues d'application. Si vous avez des tests de sécurité avec l'AI, c'est la différence entre un assistant aidant et quelqu'un de réclos. Ce n'est pas juste de la vitesse, c'est de la confiance.
Voir la source originale